Risk Assessment Meeting
جلسه ارزیابی ریسک
A team of security analysts conducts a detailed meeting to identify, analyze, and evaluate potential risks to the organization's assets. They discuss likelihood, impact, and existing controls, often using a risk matrix.
تیمی از تحلیلگران امنیت، جلسهای مفصل برگزار میکنند تا خطرهای احتمالی برای داراییهای سازمان را شناسایی، تحلیل و ارزیابی کنند. آنها درباره احتمال وقوع، میزان تأثیر و کنترلهای موجود گفتوگو میکنند و اغلب از ماتریس ریسک کمک میگیرند.
گفتوگو8
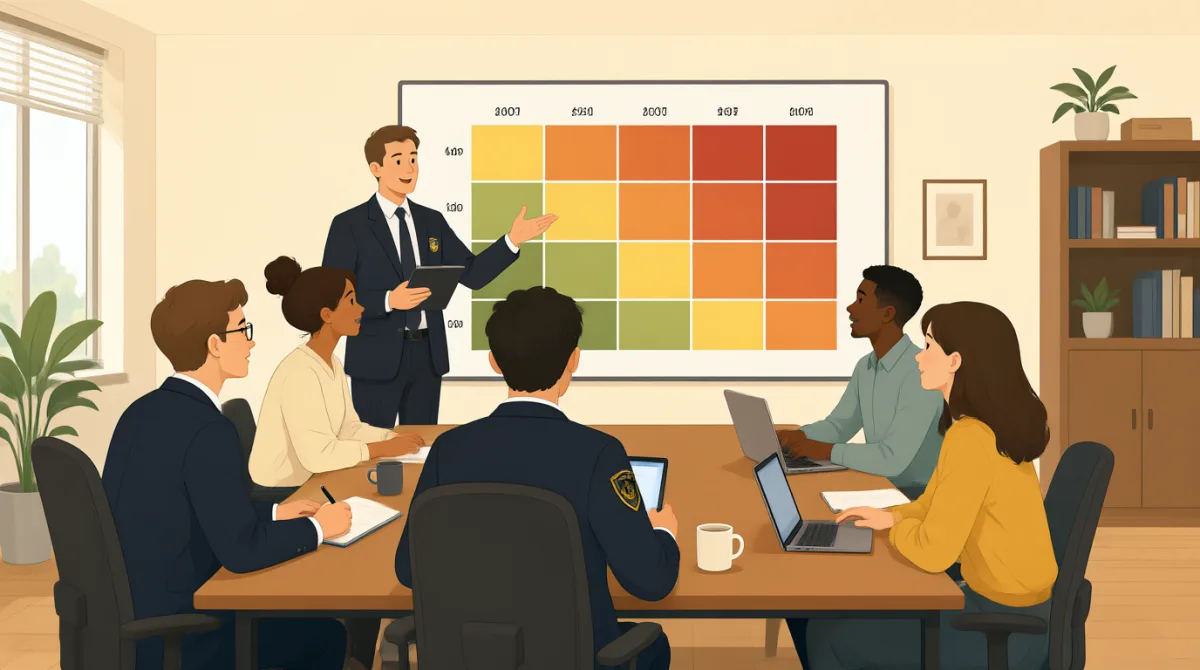

Alright team, let's kick off this risk assessment meeting. Our primary goal today is to revisit the potential vulnerabilities of our new cloud infrastructure, particularly concerning data integrity. Mia, could you start us off with your findings?
خب تیم، بیایید جلسه ارزیابی ریسک را شروع کنیم. هدف اصلی امروزمان این است که آسیبپذیریهای احتمالی زیرساخت ابری جدیدمان را، بهویژه در ارتباط با یکپارچگی دادهها، دوباره بررسی کنیم. میا، میتوانی با یافتههایت شروع کنی؟

Certainly, David. Based on our analysis, the most significant risk is unauthorized access leading to data corruption or loss. We're looking at a likelihood of 'moderate' and a potential impact of 'critical' if it occurs.
حتماً، دیوید. بر اساس تحلیل ما، مهمترین ریسک دسترسی غیرمجاز است که میتواند به خرابشدن یا ازدسترفتن دادهها منجر شود. احتمال وقوع را «متوسط» و تأثیر احتمالی را، در صورت وقوع، «بحرانی» ارزیابی میکنیم.

Moderate likelihood, critical impact… that puts it squarely in the 'high risk' category on our matrix. What existing controls do we have in place to mitigate this, Mia?
احتمال متوسط، تأثیر بحرانی… پس این ریسک بهوضوح در دستهٔ «ریسک بالا» در ماتریس ما قرار میگیرد. میا، چه کنترلهای موجودی برای کاهش این ریسک داریم؟
Currently, we have robust encryption and multi-factor authentication. However, the gap identified is the lack of real-time anomaly detection within the data streams themselves, which could alert us to subtle corruption attempts.
در حال حاضر، رمزگذاری قوی و احراز هویت چندعاملی داریم. بااینحال، شکافی که شناسایی کردهایم نبودِ قابلیت تشخیص ناهنجاری در جریان دادهها بهصورت بلادرنگ است؛ قابلیتی که میتواند تلاشهای نامحسوس برای خرابکردن دادهها را به ما هشدار دهد.
That's a good point about real-time detection. Emma, from your perspective on incident response, how quickly could we identify and contain such an event without that specific control?
نکتهٔ خوبی دربارهٔ تشخیص بلادرنگ گفتی. اِما، از دیدگاه پاسخگویی به رخداد، بدون این کنترل خاص با چه سرعتی میتوانیم چنین رخدادی را شناسایی و مهار کنیم؟

Without it, our detection would rely on daily integrity checks, meaning potential data corruption could go unnoticed for up to 24 hours. Containment would then be a race against time to restore from a clean backup, which adds significant recovery time objectives.
بدون آن، تشخیص ما به بررسیهای روزانهٔ یکپارچگی دادهها متکی خواهد بود؛ یعنی ممکن است خرابی دادهها تا ۲۴ ساعت شناسایی نشود. بعد از آن، مهار رخداد به مسابقهای با زمان تبدیل میشود تا دادهها را از یک نسخهٔ پشتیبان سالم بازیابی کنیم؛ این کار اهداف زمانی بازیابی را بهطور قابلتوجهی افزایش میدهد.
So, effectively, the existing controls bring down the likelihood, but the impact remains critical, and the recovery time is still too high. We need to explore implementing that real-time anomaly detection, perhaps as a top priority.
پس در عمل، کنترلهای موجود احتمال وقوع را کاهش میدهند، اما تأثیر همچنان بحرانی است و زمان بازیابی هم هنوز بیش از حد طولانی است. باید بررسی کنیم که قابلیت تشخیص ناهنجاری بلادرنگ را پیادهسازی کنیم؛ شاید این کار را در اولویت اصلی قرار دهیم.
Agreed. Let's assign an action item to Mia and Jack to research potential vendors or in-house solutions for real-time anomaly detection. We'll need a cost-benefit analysis and a proposal for our next meeting. Thanks, everyone.
موافقم. بیایید یک اقدام پیگیری به میا و جک بسپاریم تا فروشندگان احتمالی یا راهکارهای داخلی برای تشخیص ناهنجاری بلادرنگ را بررسی کنند. برای جلسهٔ بعد به تحلیل هزینهفایده و یک پیشنهاد نیاز داریم. ممنون از همه.
واژگان10
- vulnerabilitiesآسیبپذیریها
Weak points or weaknesses in a system that can be attacked or exploited. In security, we use this to talk about potential dangers in technology like cloud systems.
نقاط ضعف یک سامانه که ممکن است هدف حمله قرار بگیرند یا از آنها سوءاستفاده شود. در حوزهٔ امنیت، از این واژه برای صحبت دربارهٔ خطرهای احتمالی فناوریهایی مثل سامانههای ابری استفاده میکنیم.
- data integrityیکپارچگی دادهها
The quality of data being accurate, complete, and unchanged. It's important in risk management to ensure information isn't damaged or altered without permission.
ویژگیِ دقیق، کامل و دستنخوردهماندن دادههاست. در مدیریت ریسک، مهم است مطمئن شویم اطلاعات آسیب نمیبینند یا بدون اجازه تغییر نمیکنند.
- unauthorized accessدسترسی غیرمجاز
Gaining entry to a system or data without permission. This is a common risk in cybersecurity discussions.
ورود به یک سامانه یا دسترسی به دادهها بدون اجازه. این خطر در بحثهای امنیت سایبری بسیار رایج است.
- mitigateکاهش دادن
To reduce the severity or risk of something harmful. In meetings, we say this when discussing ways to lessen dangers, like using controls.
شدت یا خطر چیزی زیانبار را کمتر کردن. در جلسهها، وقتی دربارهٔ راههایی برای کاهش خطرها، مثلاً با استفاده از کنترلها، صحبت میکنیم از این واژه استفاده میکنیم.
- encryptionرمزگذاری
A method to protect data by converting it into a code that can't be read without a key. It's a key tool in security to keep information safe.
روشی برای محافظت از دادهها که آنها را به رمزی تبدیل میکند که بدون کلید قابلخواندن نیست. رمزگذاری یکی از ابزارهای مهم امنیتی برای محافظت از اطلاعات است.
- anomaly detectionتشخیص ناهنجاری
The process of identifying unusual patterns or activities that might indicate a problem, like in data streams for security monitoring.
فرایند شناسایی الگوها یا فعالیتهای غیرعادی که ممکن است نشاندهندهٔ مشکلی باشند؛ مثلاً در جریان دادهها برای نظارت امنیتی.
- containmentمهار
The action of stopping or limiting the spread of a problem, such as isolating a security breach to prevent further damage.
متوقفکردن یا محدودکردن گسترش یک مشکل؛ مثلاً جداکردن یک رخنهٔ امنیتی برای جلوگیری از آسیب بیشتر.
- recovery time objectivesاهداف زمانی بازیابی
The target time set to restore normal operations after an incident. In risk talks, this helps plan how quickly to get back to normal.
زمان هدفی که برای بازگرداندن عملیات عادی پس از یک رخداد تعیین میشود. در بحثهای مربوط به ریسک، این مفهوم کمک میکند برنامهریزی کنیم که بازگشت به وضعیت عادی چقدر سریع باید انجام شود.
- action itemاقدام پیگیری
A specific task assigned to someone in a meeting to follow up on. It's useful in professional settings to track responsibilities.
وظیفهٔ مشخصی که در جلسه به فردی واگذار میشود تا بعداً پیگیری کند. در محیطهای کاری، این کار برای مشخصکردن و پیگیری مسئولیتها مفید است.
- cost-benefit analysisتحلیل هزینهفایده
A comparison of the costs and benefits of a decision or project. In business meetings, this helps decide if something is worth doing.
مقایسهٔ هزینهها و مزایای یک تصمیم یا پروژه. در جلسههای کاری، این تحلیل کمک میکند تصمیم بگیریم انجام کاری ارزشش را دارد یا نه.
جملات کلیدی8
- 1
Alright team, let's kick off this risk assessment meeting.
خب تیم، بیایید جلسه ارزیابی ریسک را شروع کنیم.
This is a common way to start a professional meeting. 'Kick off' means to begin something energetically. Use it to gather attention and set the agenda; it's informal yet professional for team settings.
این عبارت راه رایجی برای شروع یک جلسهٔ کاری است. 'Kick off' یعنی کاری را پرانرژی شروعکردن. از آن برای جلب توجه و مشخصکردن دستور جلسه استفاده کن؛ برای گفتوگو با همتیمیها لحنی غیررسمی اما حرفهای دارد.
- 2
Our primary goal today is to revisit the potential vulnerabilities of our new cloud infrastructure.
هدف اصلی امروزمان این است که آسیبپذیریهای احتمالی زیرساخت ابری جدیدمان را دوباره بررسی کنیم.
This sentence states the main purpose clearly. 'Revisit' means to look at something again, and 'primary goal' emphasizes importance. Useful for agendas in meetings; note the infinitive 'to revisit' after 'is'.
این جمله هدف اصلی را روشن بیان میکند. 'Revisit' یعنی چیزی را دوباره بررسیکردن و 'primary goal' بر اهمیت آن تأکید میکند. این عبارتها برای تنظیم دستور جلسه مفیدند؛ دقت کن که پس از 'is' از مصدر 'to revisit' استفاده شده است.
- 3
Based on our analysis, the most significant risk is unauthorized access leading to data corruption or loss.
بر اساس تحلیل ما، مهمترین ریسک دسترسی غیرمجاز است که میتواند به خرابشدن یا ازدسترفتن دادهها منجر شود.
This explains a key finding with cause and effect ('leading to'). 'Based on' introduces evidence. Great for reports or discussions; it uses present simple for general facts about risks.
این جمله یکی از یافتههای مهم را با بیان رابطهٔ علت و معلول ('leading to') توضیح میدهد. 'Based on' برای معرفی شواهد به کار میرود. این ساختار برای گزارشها و گفتوگوها مناسب است؛ برای بیان واقعیتهای کلی دربارهٔ ریسکها از زمان حال ساده استفاده میکند.
- 4
We're looking at a likelihood of 'moderate' and a potential impact of 'critical' if it occurs.
احتمال وقوع را «متوسط» و تأثیر احتمالی را، در صورت وقوع، «بحرانی» ارزیابی میکنیم.
This describes risk levels using quotes for terms. 'Looking at' means considering. Helpful in assessments; conditional 'if it occurs' shows hypothetical impact, useful for planning.
این جمله سطح ریسک را با استفاده از اصطلاحاتی داخل نقلقول بیان میکند. 'Looking at' یعنی در نظرگرفتن یا بررسیکردن. این عبارت برای ارزیابیها مفید است؛ شرط 'if it occurs' تأثیر فرضی را نشان میدهد و برای برنامهریزی به کار میآید.
- 5
What existing controls do we have in place to mitigate this?
چه کنترلهای موجودی برای کاهش این ریسک داریم؟
A question to probe current measures. 'In place' means already implemented. Use in meetings to discuss solutions; it's a yes/no question with infinitive purpose 'to mitigate'.
این پرسش دربارهٔ اقدامهای فعلی اطلاعات بیشتری میگیرد. 'In place' یعنی از قبل اجراشده یا برقرار. در جلسهها برای صحبت دربارهٔ راهحلها از این عبارت استفاده کن؛ پرسش بلهوخیر است و مصدر 'to mitigate' هدف را نشان میدهد.
- 6
Without it, our detection would rely on daily integrity checks.
بدون آن، تشخیص ما به بررسیهای روزانهٔ یکپارچگی دادهها متکی خواهد بود.
This contrasts scenarios with 'without it' for conditionals. 'Rely on' means depend on. Useful for explaining consequences; conditional 'would rely' shows hypothetical situations.
این جمله با 'without it' دو وضعیت را در قالب شرطی با هم مقایسه میکند. 'Rely on' یعنی متکیبودن به چیزی. این عبارت برای توضیح پیامدها مفید است؛ 'would rely' موقعیتی فرضی را نشان میدهد.
- 7
We need to explore implementing that real-time anomaly detection, perhaps as a top priority.
باید بررسی کنیم که قابلیت تشخیص ناهنجاری بلادرنگ را پیادهسازی کنیم؛ شاید این کار را در اولویت اصلی قرار دهیم.
Suggests action with 'need to' for necessity and 'perhaps' for suggestion. 'Top priority' means most important. Good for proposing next steps; gerund 'implementing' after 'explore'.
در این جمله، 'need to' ضرورت را بیان میکند و 'perhaps' پیشنهاد را ملایمتر میکند. 'Top priority' یعنی مهمترین اولویت. این ساختار برای پیشنهاد گامهای بعدی مناسب است؛ بعد از 'explore' از شکل ing یعنی 'implementing' استفاده شده است.
- 8
Let's assign an action item to Mia and Jack to research potential vendors.
بیایید یک اقدام پیگیری به میا و جک بسپاریم تا فروشندگان احتمالی را بررسی کنند.
Proposes task assignment with 'let's' for group agreement. Infinitive 'to research' shows purpose. Essential in meetings for follow-up; use to delegate responsibilities clearly.
این جمله با 'let's' پیشنهاد میدهد کاری را با توافق گروهی پیش ببرید. مصدر 'to research' هدف را نشان میدهد. تقسیم کار برای پیگیری از نکتههای ضروری جلسههاست؛ از این ساختار برای واگذاری روشن مسئولیتها استفاده کن.