Risk Assessment Meeting
Risk Değerlendirme Toplantısı
A team of security analysts conducts a detailed meeting to identify, analyze, and evaluate potential risks to the organization's assets. They discuss likelihood, impact, and existing controls, often using a risk matrix.
Bir güvenlik analistleri ekibi, kuruluşun varlıklarına yönelik olası riskleri belirlemek, analiz etmek ve değerlendirmek için ayrıntılı bir toplantı yapar. Genellikle risk matrisi kullanarak olasılığı, etkiyi ve mevcut kontrolleri ele alırlar.
Diyalog8
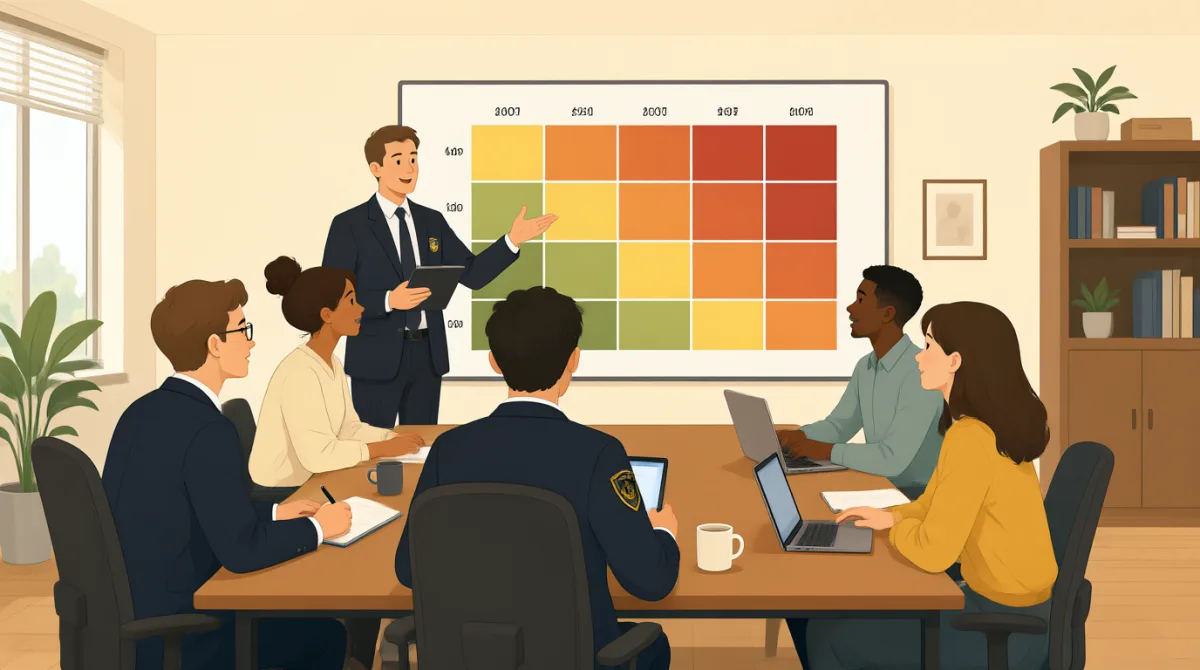

Alright team, let's kick off this risk assessment meeting. Our primary goal today is to revisit the potential vulnerabilities of our new cloud infrastructure, particularly concerning data integrity. Mia, could you start us off with your findings?
Pekâlâ ekip, risk değerlendirme toplantımıza başlayalım. Bugün öncelikli amacımız, özellikle veri bütünlüğüyle ilgili olarak yeni bulut altyapımızdaki olası güvenlik açıklarını yeniden gözden geçirmek. Mia, bulgularınızı bizimle paylaşarak başlayabilir misiniz?

Certainly, David. Based on our analysis, the most significant risk is unauthorized access leading to data corruption or loss. We're looking at a likelihood of 'moderate' and a potential impact of 'critical' if it occurs.
Elbette David. Analizimize göre en önemli risk, yetkisiz erişimin verilerin bozulmasına veya kaybolmasına yol açması. Olasılığı 'orta', gerçekleşmesi hâlindeki olası etkisi ise 'kritik' olarak değerlendiriyoruz.

Moderate likelihood, critical impact… that puts it squarely in the 'high risk' category on our matrix. What existing controls do we have in place to mitigate this, Mia?
Olasılık orta, etki kritik… Bu da risk matrisimizde doğrudan 'yüksek risk' kategorisine giriyor. Mia, bunu azaltmak için şu anda hangi kontrollerimiz var?
Currently, we have robust encryption and multi-factor authentication. However, the gap identified is the lack of real-time anomaly detection within the data streams themselves, which could alert us to subtle corruption attempts.
Şu anda güçlü şifreleme ve çok faktörlü kimlik doğrulama kullanıyoruz. Ancak tespit ettiğimiz eksiklik, veri akışlarının kendisinde gerçek zamanlı anormallik tespitinin olmaması. Bu özellik, fark edilmesi zor veri bozulması girişimlerine karşı bizi uyarabilir.
That's a good point about real-time detection. Emma, from your perspective on incident response, how quickly could we identify and contain such an event without that specific control?
Gerçek zamanlı tespitle ilgili iyi bir noktaya değindiniz. Emma, olay müdahalesi açısından bakınca, bu özel kontrol olmadan böyle bir olayı ne kadar hızlı tespit edip kontrol altına alabiliriz?

Without it, our detection would rely on daily integrity checks, meaning potential data corruption could go unnoticed for up to 24 hours. Containment would then be a race against time to restore from a clean backup, which adds significant recovery time objectives.
Bu özellik olmadan tespit için günlük bütünlük kontrollerine güvenmemiz gerekir; yani olası veri bozulmaları 24 saate kadar fark edilmeyebilir. Sonrasında olayı kontrol altına almak için temiz bir yedekten geri yükleme konusunda zamana karşı yarışmamız gerekir. Bu da kurtarma süresi hedeflerini ciddi ölçüde artırır.
So, effectively, the existing controls bring down the likelihood, but the impact remains critical, and the recovery time is still too high. We need to explore implementing that real-time anomaly detection, perhaps as a top priority.
Yani mevcut kontroller olasılığı düşürüyor ama etki kritik düzeyde kalıyor ve kurtarma süresi hâlâ çok uzun. Gerçek zamanlı anormallik tespitini devreye almayı, belki de en öncelikli işimiz olarak değerlendirmemiz gerekiyor.
Agreed. Let's assign an action item to Mia and Jack to research potential vendors or in-house solutions for real-time anomaly detection. We'll need a cost-benefit analysis and a proposal for our next meeting. Thanks, everyone.
Katılıyorum. Gerçek zamanlı anormallik tespiti için olası tedarikçileri veya kurum içi çözümleri araştırma görevini Mia ile Jack'e verelim. Bir sonraki toplantımız için maliyet-fayda analizi ve bir teklif hazırlamamız gerekecek. Herkese teşekkürler.
Kelime Bilgisi10
- vulnerabilitiesgüvenlik açıkları
Weak points or weaknesses in a system that can be attacked or exploited. In security, we use this to talk about potential dangers in technology like cloud systems.
Bir sistemde saldırıya uğrayabilecek veya kötüye kullanılabilecek zayıf noktalar ya da eksikliklerdir. Güvenlik alanında bu sözcük, bulut sistemleri gibi teknolojilerdeki olası tehlikelerden söz ederken kullanılır.
- data integrityveri bütünlüğü
The quality of data being accurate, complete, and unchanged. It's important in risk management to ensure information isn't damaged or altered without permission.
Verilerin doğru, eksiksiz ve değiştirilmemiş olma niteliğidir. Risk yönetiminde bilgilerin zarar görmediğinden veya izinsiz değiştirilmediğinden emin olmak önemlidir.
- unauthorized accessyetkisiz erişim
Gaining entry to a system or data without permission. This is a common risk in cybersecurity discussions.
Bir sisteme veya verilere izinsiz erişim sağlamaktır. Siber güvenlik görüşmelerinde sık karşılaşılan bir risk türüdür.
- mitigateazaltmak
To reduce the severity or risk of something harmful. In meetings, we say this when discussing ways to lessen dangers, like using controls.
Zararlı bir şeyin ciddiyetini veya riskini düşürmektir. Toplantılarda, kontroller kullanmak gibi tehlikeleri azaltmanın yollarını konuşurken bu sözcüğü kullanırız.
- encryptionşifreleme
A method to protect data by converting it into a code that can't be read without a key. It's a key tool in security to keep information safe.
Verileri, anahtar olmadan okunamayacak bir koda dönüştürerek koruma yöntemidir. Bilgileri güvende tutmak için kullanılan temel güvenlik araçlarından biridir.
- anomaly detectionanormallik tespiti
The process of identifying unusual patterns or activities that might indicate a problem, like in data streams for security monitoring.
Güvenlik izleme amacıyla veri akışlarında görülebilecek sorun işaretleri gibi olağandışı örüntüleri veya etkinlikleri belirleme sürecidir.
- containmentkontrol altına alma
The action of stopping or limiting the spread of a problem, such as isolating a security breach to prevent further damage.
Bir sorunun yayılmasını durdurma veya sınırlama eylemidir. Örneğin, daha fazla zararı önlemek için bir güvenlik ihlalini izole etmek buna girer.
- recovery time objectiveskurtarma süresi hedefleri
The target time set to restore normal operations after an incident. In risk talks, this helps plan how quickly to get back to normal.
Bir olaydan sonra normal işleyişe dönmek için belirlenen hedef süredir. Risk görüşmelerinde, normale ne kadar hızlı dönülebileceğini planlamaya yardımcı olur.
- action itemeylem maddesi
A specific task assigned to someone in a meeting to follow up on. It's useful in professional settings to track responsibilities.
Bir toplantıda takip edilmesi için birine verilen belirli bir görevdir. İş ortamlarında sorumlulukları izlemeye yardımcı olur.
- cost-benefit analysismaliyet-fayda analizi
A comparison of the costs and benefits of a decision or project. In business meetings, this helps decide if something is worth doing.
Bir kararın veya projenin maliyetleriyle faydalarının karşılaştırılmasıdır. İş toplantılarında, bir şeyi yapmaya değip değmeyeceğine karar vermeye yardımcı olur.
Önemli Cümleler8
- 1
Alright team, let's kick off this risk assessment meeting.
Pekâlâ ekip, risk değerlendirme toplantımıza başlayalım.
This is a common way to start a professional meeting. 'Kick off' means to begin something energetically. Use it to gather attention and set the agenda; it's informal yet professional for team settings.
Bu, profesyonel bir toplantıyı başlatmanın yaygın bir yoludur. 'Kick off' bir işe enerjik bir şekilde başlamak demektir. Ekibin dikkatini toplamak ve gündemi belirlemek için kullanabilirsiniz; ekip toplantılarında samimi ama profesyonel bir ifadedir.
- 2
Our primary goal today is to revisit the potential vulnerabilities of our new cloud infrastructure.
Bugün öncelikli amacımız, yeni bulut altyapımızdaki olası güvenlik açıklarını yeniden gözden geçirmek.
This sentence states the main purpose clearly. 'Revisit' means to look at something again, and 'primary goal' emphasizes importance. Useful for agendas in meetings; note the infinitive 'to revisit' after 'is'.
Bu cümle, temel amacı açıkça belirtir. 'Revisit' bir konuyu yeniden ele almak demektir; 'primary goal' ise önceliği vurgular. Toplantı gündemlerinde kullanışlıdır. 'is' fiilinden sonra 'to revisit' mastarının geldiğine dikkat edin.
- 3
Based on our analysis, the most significant risk is unauthorized access leading to data corruption or loss.
Analizimize göre en önemli risk, yetkisiz erişimin verilerin bozulmasına veya kaybolmasına yol açmasıdır.
This explains a key finding with cause and effect ('leading to'). 'Based on' introduces evidence. Great for reports or discussions; it uses present simple for general facts about risks.
Bu cümle, neden-sonuç ilişkisi ('leading to') kurarak önemli bir bulguyu açıklar. 'Based on' kanıta dayalı bir değerlendirme sunar. Raporlarda veya görüşmelerde kullanabilirsiniz; risklerle ilgili genel gerçekleri ifade etmek için geniş zaman kullanılmıştır.
- 4
We're looking at a likelihood of 'moderate' and a potential impact of 'critical' if it occurs.
Olasılığı 'orta', gerçekleşmesi hâlindeki olası etkisi ise 'kritik' olarak değerlendiriyoruz.
This describes risk levels using quotes for terms. 'Looking at' means considering. Helpful in assessments; conditional 'if it occurs' shows hypothetical impact, useful for planning.
Bu cümlede risk düzeyleri, terimler tırnak içinde verilerek açıklanır. 'Looking at' değerlendirmek anlamına gelir. Risk değerlendirmelerinde kullanışlıdır. 'if it occurs' koşul yapısı, planlama açısından önemli olan varsayımsal etkiyi gösterir.
- 5
What existing controls do we have in place to mitigate this?
Bunu azaltmak için şu anda hangi kontrollerimiz var?
A question to probe current measures. 'In place' means already implemented. Use in meetings to discuss solutions; it's a yes/no question with infinitive purpose 'to mitigate'.
Bu soru, hâlihazırdaki önlemleri öğrenmek için sorulur. 'In place' zaten uygulanıyor demektir. Toplantılarda çözümleri konuşurken kullanabilirsiniz; 'to mitigate' amaç bildiren mastar yapısıdır.
- 6
Without it, our detection would rely on daily integrity checks.
Bu özellik olmadan tespit için günlük bütünlük kontrollerine güvenmemiz gerekir.
This contrasts scenarios with 'without it' for conditionals. 'Rely on' means depend on. Useful for explaining consequences; conditional 'would rely' shows hypothetical situations.
Bu cümlede koşullu durumları anlatmak için 'without it' kullanılır. 'Rely on' bir şeye güvenmek veya bağlı olmak demektir. Olası sonuçları açıklarken kullanışlıdır; 'would rely' varsayımsal durumları ifade eder.
- 7
We need to explore implementing that real-time anomaly detection, perhaps as a top priority.
Gerçek zamanlı anormallik tespitini devreye almayı, belki de en öncelikli işimiz olarak değerlendirmemiz gerekiyor.
Suggests action with 'need to' for necessity and 'perhaps' for suggestion. 'Top priority' means most important. Good for proposing next steps; gerund 'implementing' after 'explore'.
Bu cümle, gereklilik belirten 'need to' ve öneri sunan 'perhaps' ifadeleriyle bir eylem önerir. 'Top priority' en önemli öncelik demektir. Sonraki adımları önerirken kullanışlıdır. 'Explore' fiilinden sonra 'implementing' şeklinde -ing alan fiil kullanılır.
- 8
Let's assign an action item to Mia and Jack to research potential vendors.
Mia ile Jack'e olası tedarikçileri araştırma görevi verelim.
Proposes task assignment with 'let's' for group agreement. Infinitive 'to research' shows purpose. Essential in meetings for follow-up; use to delegate responsibilities clearly.
Bu cümle, grupça uzlaşma belirtmek için 'let's' kullanarak görev verilmesini önerir. 'To research' mastarı, görevin amacını açıklar. Toplantılarda takip edilecek işleri belirlemek için önemlidir; sorumlulukları açıkça devretmenizi sağlar.